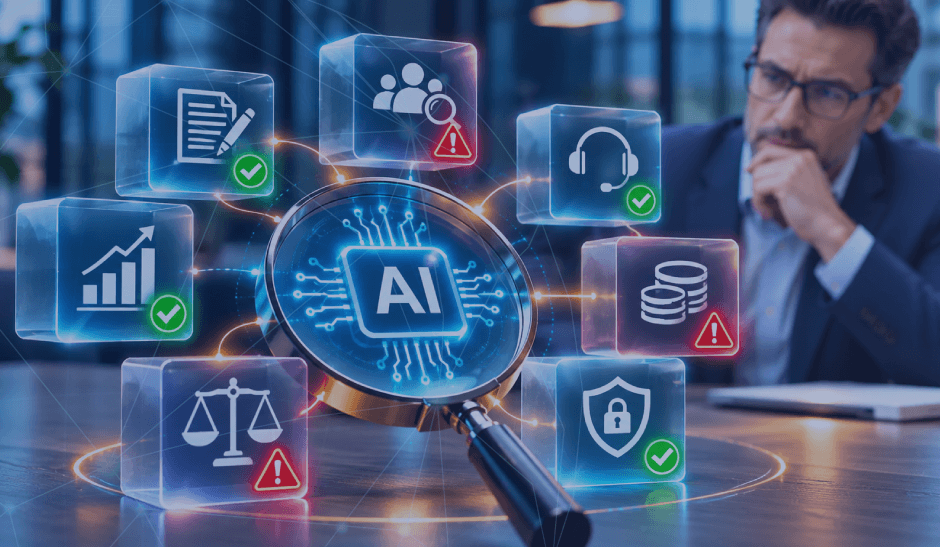
La inteligencia artificial está modificando profundamente la manera en que las organizaciones desarrollan sus actividades. Herramientas capaces de analizar grandes volúmenes de información, automatizar tareas, generar documentos, identificar patrones y apoyar decisiones se están incorporando rápidamente a los procesos administrativos, financieros, comerciales y operacionales. Su creciente disponibilidad y reducción de costos han facilitado que empresas de diferentes tamaños puedan acceder a capacidades tecnológicas que anteriormente estaban reservadas para grandes organizaciones. Sin embargo, esta democratización de la inteligencia artificial también ha generado una situación preocupante: numerosas empresas están incorporando herramientas sin haber evaluado suficientemente sus riesgos, beneficios reales, condiciones de seguridad o efectos sobre el sistema de control interno. Entre los riesgos destacados se encuentran la proliferación descontrolada de herramientas, la inconsistencia de los controles, la exposición de información confidencial y la dependencia de múltiples proveedores con diferentes estándares de seguridad.
¿Cómo se puede demostrar que una herramienta de inteligencia artificial genera valor, mantiene sus riesgos dentro de límites aceptables y opera bajo mecanismos adecuados de gobierno y control?
El problema no consiste únicamente en determinar si una herramienta funciona correctamente. También es necesario establecer si resulta apropiada para los objetivos empresariales, si sus beneficios justifican los costos, si sus riesgos son aceptables y si puede integrarse de manera segura con los sistemas existentes. En ese sentido, la pregunta fundamental para la administración y para la auditoria es: ¿Cómo se puede demostrar que una herramienta de inteligencia artificial genera valor, mantiene sus riesgos dentro de límites aceptables y opera bajo mecanismos adecuados de gobierno y control?
⚠Proliferación descontrolada de herramientas
⚠Inconsistencia de los controles
⚠Exposición de información confidencial
⚠Dependencia de múltiples proveedores con diferentes estándares de seguridad
La expansión de la inteligencia artificial ha creado un entorno en el que las herramientas pueden incorporarse a las actividades empresariales con relativa facilidad. Un empleado puede comenzar a utilizar una aplicación para redactar informes, otro puede emplear un asistente para analizar información financiera y un departamento puede contratar una plataforma para automatizar decisiones. Y si bien, cada iniciativa puede parecer razonable individualmente, cuando estas decisiones se desarrollan sin coordinación pueden generar una estructura tecnológica fragmentada y difícil de controlar.
ℹ️ Shadow AI — IA no autorizada
Una de las manifestaciones de este problema es la denominada Shadow AI o inteligencia artificial no autorizada, un fenómeno que ocurre cuando empleados o áreas utilizan herramientas de IA sin conocimiento, evaluación o autorización de las instancias responsables.
Entre sus consecuencias potenciales se encuentran la divulgación de información confidencial, el procesamiento de datos en plataformas no aprobadas y la generación de resultados que posteriormente se incorporan a decisiones empresariales sin validación suficiente. También pueden producirse dificultades para identificar qué herramientas están siendo utilizadas, quién responde por sus resultados y cuáles proveedores tienen acceso a información de la organización.
⚠️ Riesgo de integración entre herramientas
Varias herramientas pueden resultar aceptables cuando se evalúan individualmente, pero generar riesgos significativos cuando se conectan entre sí. Al integrarlas, podrían crearse flujos de información, accesos y capacidades automatizadas que nunca fueron evaluados conjuntamente.
Otra situación que puede presentarse es la siguiente: varias herramientas pueden resultar aceptables cuando se evalúan individualmente, pero generar riesgos significativos cuando se conectan entre sí. Por ejemplo, una organización podría utilizar una herramienta de IA para revisar contratos, otra para administrar clientes y una tercera para analizar información financiera. En principio, cada solución podría superar una evaluación individual de seguridad; sin embargo, al integrarlas, podrían crearse flujos de información, accesos y capacidades automatizadas que nunca fueron evaluados conjuntamente.
Por lo anterior, antes de aprobar una herramienta, la organización debería establecer los beneficios esperados, los costos de implementación, las necesidades de integración y los indicadores que permitirán evaluar sus resultados. También debería considerar los costos indirectos relacionados con capacitación, supervisión, seguridad, mantenimiento y corrección de errores. Y, desde la perspectiva de auditoría, resulta importante verificar que las decisiones de inversión se apoyen en criterios objetivos y que existan mecanismos para evaluar posteriormente los resultados.
La inteligencia artificial no reemplaza los principios fundamentales del control interno; por el contrario, exige aplicarlos a nuevos procesos, tecnologías y formas de tomar decisiones.
Ahora bien, la incorporación de inteligencia artificial está modificando los mecanismos tradicionales de control interno. En los procesos convencionales, muchas decisiones se ejecutan mediante procedimientos relativamente estables, con responsabilidades y autorizaciones claramente definidas. Actualmente, con la IA, algunas actividades pueden depender de modelos que generan resultados probabilísticos, utilizan información cambiante o interactúan con otros sistemas. Esto introduce nuevos desafíos; por ejemplo, los controles deben considerar la calidad de los datos, la confiabilidad de los resultados, la supervisión humana y la trazabilidad de las decisiones. También deben adaptarse cuando las aplicaciones cambian sus capacidades. Desde la perspectiva de COSO, estos asuntos pueden relacionarse con los cinco componentes del control interno:
| Componente COSO | Aplicación a herramientas de IA |
|---|---|
| Ambiente de control | Ética, responsabilidades y supervisión |
| Evaluación de riesgos | Identificación de amenazas y consecuencias |
| Actividades de control | Autorizaciones, validaciones y restricciones |
| Información y comunicación | Calidad de datos y reporte de incidentes |
| Actividades de monitoreo | Seguimiento de resultados y reevaluaciones |
Se observa que la inteligencia artificial no reemplaza los principios fundamentales del control interno; por el contrario, exige aplicarlos a nuevos procesos, tecnologías y formas de tomar decisiones.
Toda vez que las herramientas pueden interactuar y generar exposiciones acumulativas que no fueron previstas durante su aprobación inicial, es importante que la evaluación considere la magnitud de las posibles consecuencias.
🏛️ GOBIERNO CORPORATIVO
Establecer políticas que permitan aprovechar las oportunidades de la IA sin asumir exposiciones incompatibles con los objetivos organizacionales
📋 ADMINISTRACIÓN
Justificar las inversiones, asignar responsabilidades y mantener mecanismos de supervisión
⚖️ GESTORES DE RIESGOS
Desarrollar metodologías que permitan evaluar las aplicaciones de manera objetiva y proporcional
🔍 AUDITORES
Proporcionar aseguramiento sobre los procesos de selección, implementación y monitoreo de estas herramientas
Para los responsables de gobierno corporativo, el desafío consiste en establecer políticas que permitan aprovechar las oportunidades de la inteligencia artificial sin asumir exposiciones incompatibles con los objetivos organizacionales. Para la administración, resulta indispensable justificar las inversiones, asignar responsabilidades y mantener mecanismos de supervisión. Para los gestores de riesgos, la prioridad consiste en desarrollar metodologías que permitan evaluar las aplicaciones de manera objetiva y proporcional. Ahora bien, para los auditores, es una oportunidad de proporcionar aseguramiento sobre los procesos de selección, implementación y monitoreo de estas herramientas. De otra parte, es necesario que los auditores (y la administración) comprendan cómo la inteligencia artificial afecta los sistemas de información, los controles relevantes y la evidencia utilizada para sustentar las conclusiones de auditoría y para las firmas de auditoría, la utilización de inteligencia artificial deberá integrarse con sus sistemas de gestión de la calidad, garantizando que la tecnología contribuya a fortalecer el trabajo profesional sin comprometer la independencia, el juicio crítico ni la confidencialidad.
Una herramienta de inteligencia artificial no debería considerarse adecuada simplemente porque funciona, es popular o promete reducir costos. Su verdadero valor depende de que responda a una necesidad empresarial, genere beneficios demostrables y opere dentro de un marco de riesgos y controles apropiado.
No hay que olvidar que una herramienta de inteligencia artificial no debería considerarse adecuada simplemente porque funciona, es popular o promete reducir costos. Su verdadero valor depende de que responda a una necesidad empresarial, genere beneficios demostrables y opere dentro de un marco de riesgos y controles apropiado. Por ello, la evaluación de herramientas de IA debe convertirse en una práctica permanente de gobierno corporativo y gestión de riesgos.
🎯 Conclusión clave
La evaluación de herramientas de IA debe convertirse en una práctica permanente de gobierno corporativo y gestión de riesgos.
Fuente:https://www.auditool.org/blog/auditoria-de-ti/la-evaluacion-de-las-herramientas-de-inteligencia-artificial-y-el-papel-del-auditor